Управление доступом
Роли
Роль — набор политик доступа под одним названием. Роль назначается пользователю и определяет, что он может делать.
Пользователь → Роли → Политики → РазрешенияРоли находятся в меню профиля: Управление доступом → Роли.
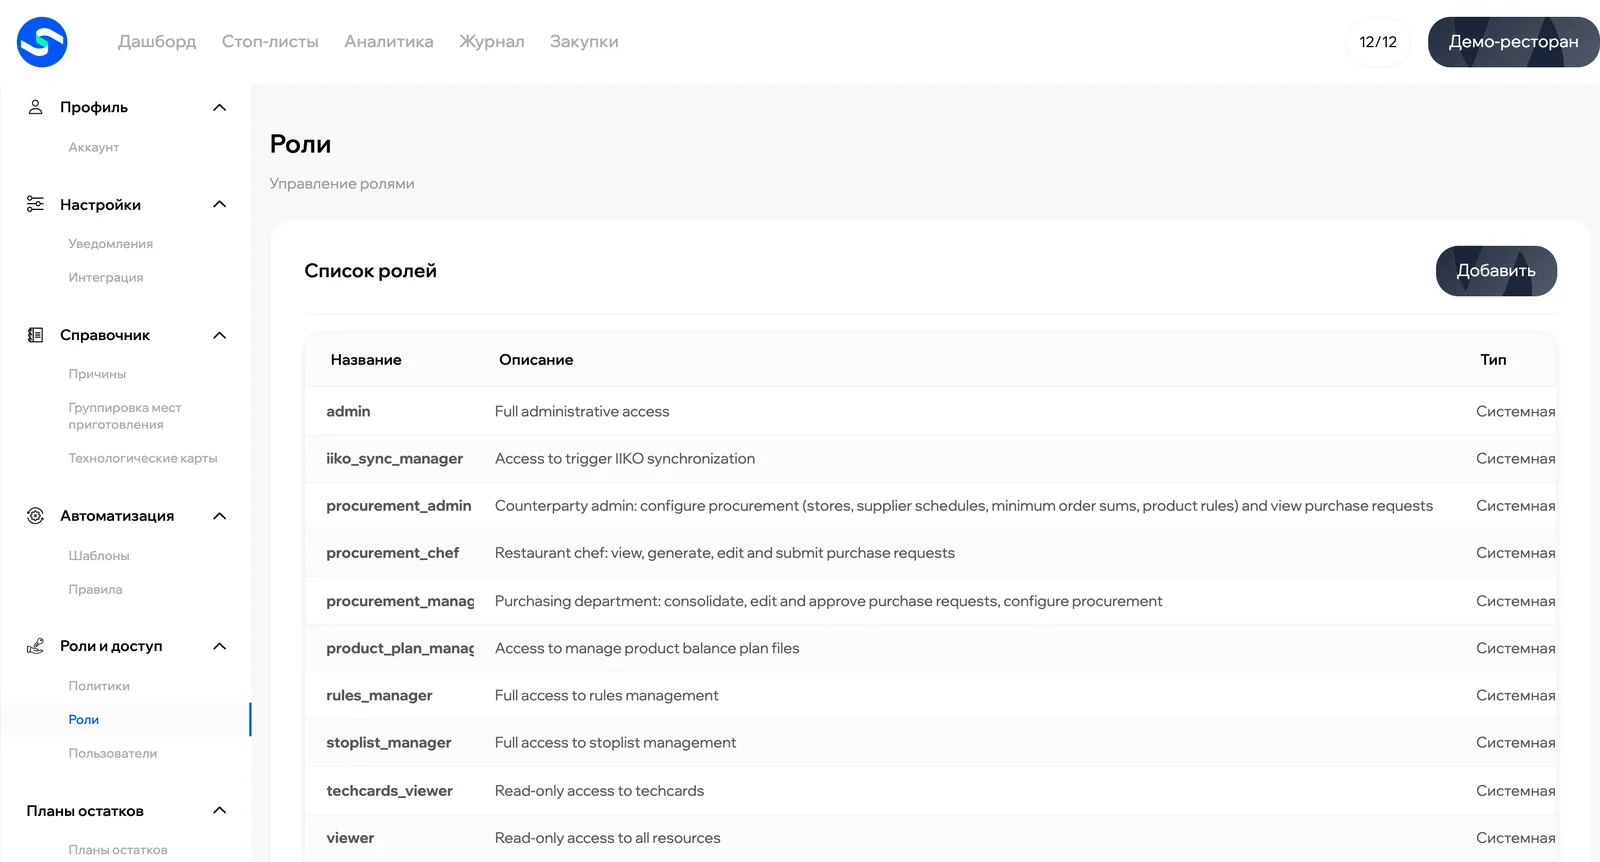
Системные роли
Эти роли есть у каждой организации. Изменить или удалить их нельзя.
| Роль | Для кого | Что даёт |
|---|---|---|
| admin | Администратор | Всё, кроме Закупок: стоп-листы, аналитика, автоматизация, журнал, пользователи, роли, политики, плагин, синхронизация с iiko |
| viewer | Наблюдатель | Только просмотр стоп-листов, аналитики, автоматизации, журнала и настроек плагина |
| stoplist_manager | Менеджер стоп-листа | Стоп-листы, причины, отчёты и аналитика |
| rules_manager | Автоматизация | Шаблоны и правила |
| product_plan_manager | Планы остатков | Загрузка и удаление планов |
| iiko_sync_manager | Синхронизация | Запуск синхронизации с iiko |
| techcards_viewer | Техкарты | Просмотр техкарт |
| procurement_chef | Шеф ресторана | Заявки своего ресторана: просмотр, правка, отправка |
| procurement_manager | Отдел закупок | Сводка поставок, правка и утверждение заявок, настройки закупок |
| procurement_admin | Настройка закупок | Склады, поставщики, минимальные суммы; заявки только для просмотра |
Своя роль
Своя роль нужна, когда системные дают слишком много или слишком мало. Например, менеджер должен видеть стоп-листы только своих ресторанов.
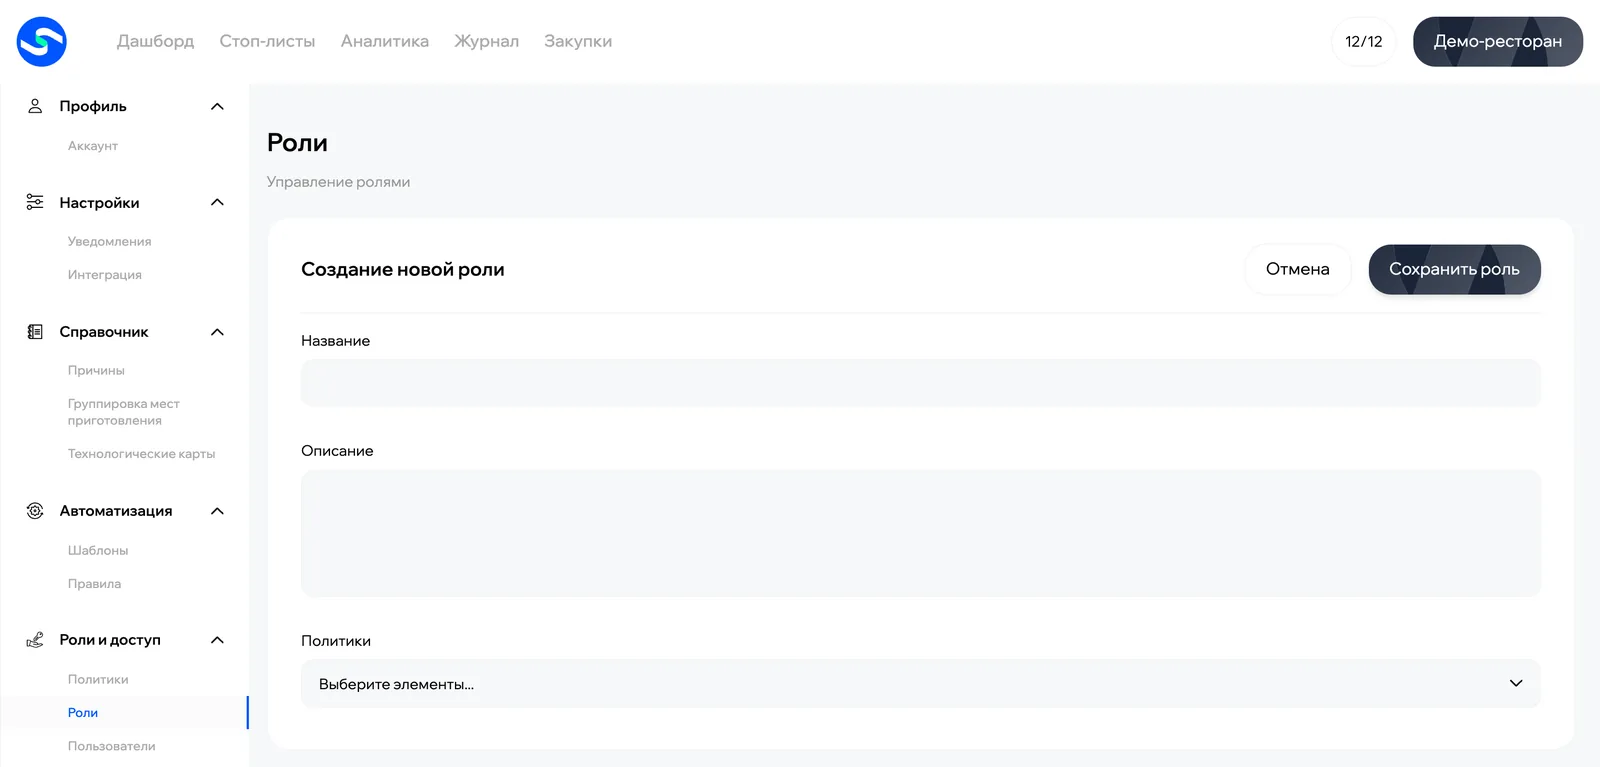
- Нажмите Добавить.
- Введите Название и Описание.
- В поле Политики выберите политики, которые войдут в роль.
- Нажмите Сохранить роль.
Свои роли отмечены в списке как «Пользовательская». Их можно изменить и удалить. Перед удалением проверьте, что роль никому не назначена.
Доступ
Чтобы управлять ролями, нужна роль admin или политика на ресурс Role.
Статья помогла?